Cloud suisse
Services cloud suisses : hébergement, droit et vérification des fournisseurs
Ce guide répond à trois questions : comment les données sont hébergées en Suisse, quel droit s'applique au fournisseur et comment vérifier un prestataire.
Ce qui caractérise les services cloud suisses : hébergement des données, espace juridique et obligations de vérification
Ce guide répond à trois questions : comment les données sont hébergées en Suisse, quel droit s'applique au fournisseur et comment vérifier un prestataire. Ces trois questions correspondent aux axes prioritaires en matière de protection des données du PFPDT : le traitement par des mandataires et sous-mandataires, la sécurité du traitement des données et le transfert de données personnelles vers des pays tiers.
Le PFPDT définit le cloud computing comme l'acquisition d'applications, de logiciels, de capacités de stockage, d'outils de développement ainsi que de puissance réseau et de calcul. Cette acquisition se fait via un réseau tel qu'Internet, selon les besoins, auprès d'un fournisseur de cloud. Si des données personnelles sont transférées dans le cloud lors de ce processus, le droit à la protection des données s'applique.
Pour le PFPDT, les cas d'utilisation typiques incluent les outils Office 365 pour la collaboration, les systèmes CRM en ligne, la gestion des adresses e-mail pour les newsletters ou le service client, le téléchargement de vidéos sur des plateformes de streaming ainsi que le stockage de fichiers sur un serveur accessible via Internet.
Le PFPDT cite trois axes prioritaires en matière de protection des données : le recours à des mandataires et sous-mandataires, la sécurité du traitement des données et le transfert de données personnelles vers des pays tiers. Ces points structurent toute vérification de fournisseur.
L'espace juridique du fournisseur constitue un point de contrôle distinct. Le CLOUD Act américain de 2018 permet aux autorités américaines, sous certaines conditions légales, d'accéder aux données des entreprises américaines – même si celles-ci sont stockées à l'étranger. Un emplacement de serveur en Suisse ne suffit donc pas si le fournisseur est soumis au droit américain.
Un centre de données en Suisse ne fait pas automatiquement d'un service un service suisse. Décisifs sont le siège juridique et la structure du groupe du fournisseur, et non l'adresse de l'installation. Quiconque recherche un service cloud suisse doit donc d'abord clarifier à quel droit le fournisseur est soumis.
Du côté suisse, deux instances fixent le cadre : le PFPDT en tant qu'autorité fédérale indépendante et Privatim, la Conférence des délégués à la protection des données en Suisse. Les deux sont déterminantes pour la vérification des fournisseurs et la pratique de surveillance.
Hébergement des données en Suisse : lieu de stockage, traitement et chiffrement
En cas de simple stockage (« data at rest »), un chiffrement de bout en bout protège contre les accès non autorisés. Si les données doivent être traitées dans le cloud, elles se présentent déchiffrées et sont consultables. Pour de nombreux cas d'utilisation, un chiffrement continu est donc peu pratique.
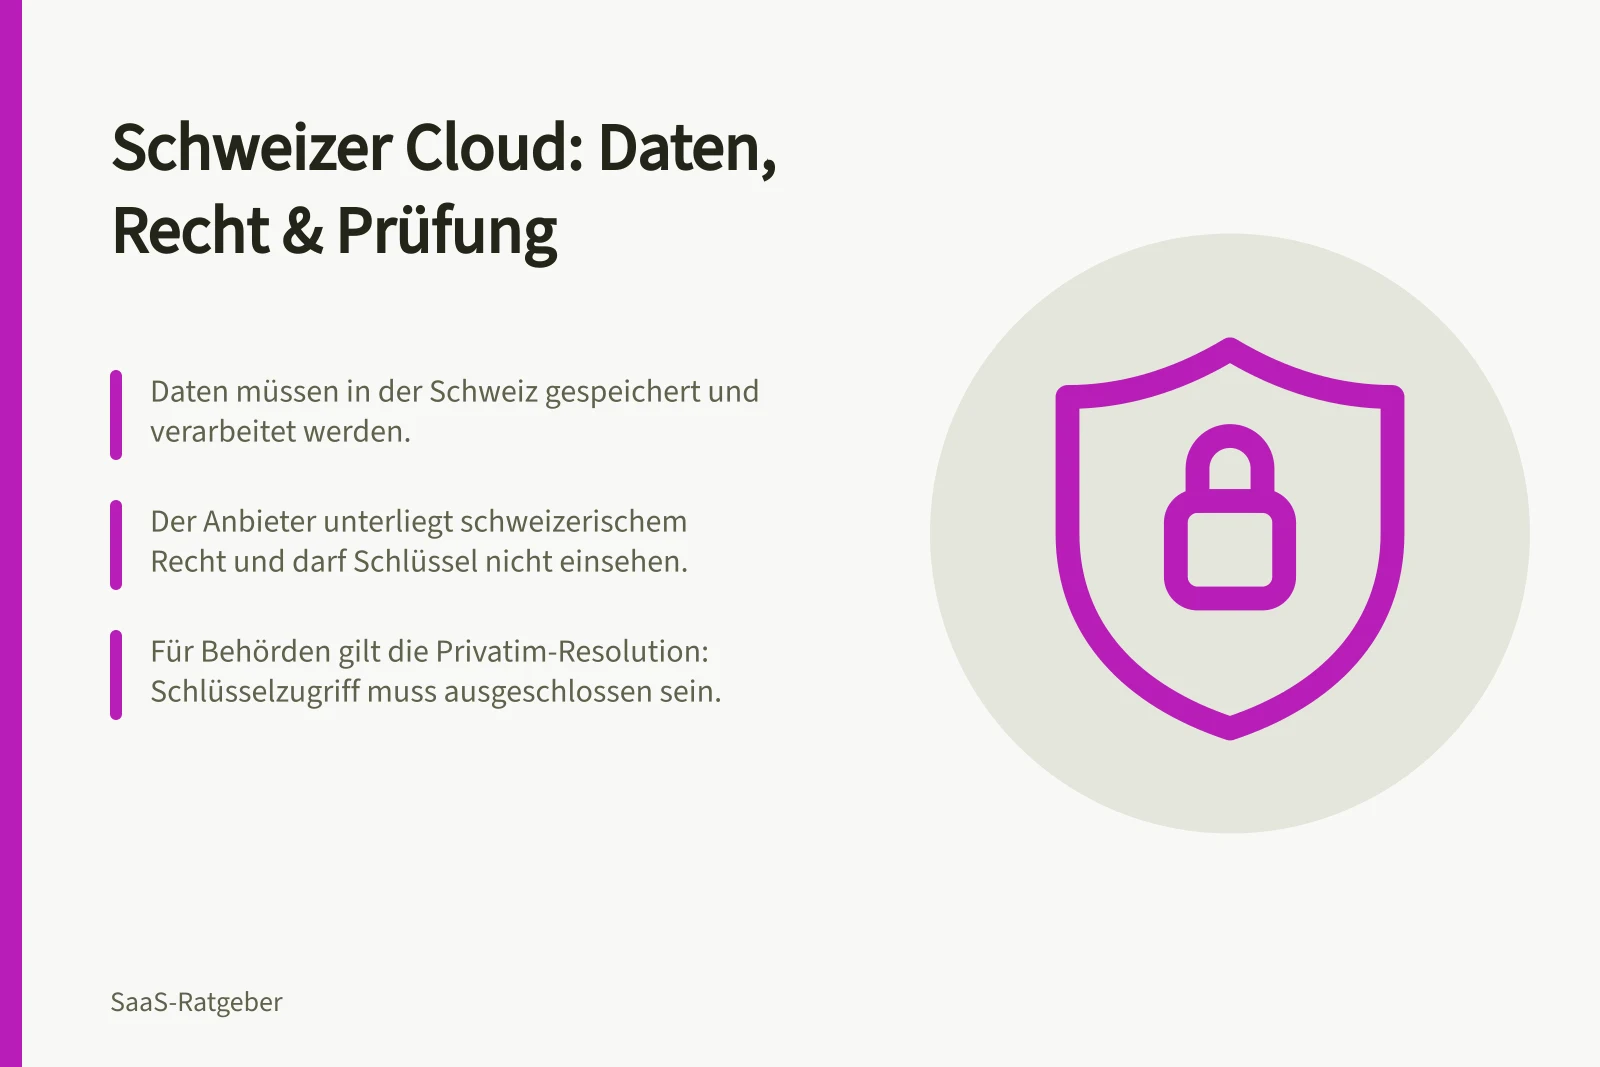
Un critère central est l'accès aux clés. La résolution Privatim exige pour les organes publics que le fournisseur de cloud ne puisse pas voir la clé. Cependant, selon l'estimation des autorités de surveillance, il n'est souvent pas possible d'exclure un tel accès pour de nombreux services cloud, même si une protection de bout en bout serait techniquement possible.
Un cloud privé offre une infrastructure contrôlée et dédiée, souvent dans un centre de données local ou national. Il permet le stockage et le traitement en Suisse ou dans l'UE et évite les droits d'accès extraterritoriaux tels que ceux du CLOUD Act. Des exigences de sécurité adaptables individuellement le distinguent des clouds publics.
L'indication d'un centre de données en Suisse ne répond qu'à une partie de la question. Elle ne dit rien sur le siège juridique du fournisseur ni sur qui peut consulter les clés. Ces deux points font partie de la même clarification.
Un cloud privé avec stockage et traitement en Suisse évite la communication de données à l'étranger. C'est donc la voie la plus simple pour les données particulièrement sensibles.
Pour l'hébergement des données en Suisse, le lieu de stockage et de traitement ainsi que l'accès aux clés doivent être attestés séparément. Ces deux points doivent figurer dans le contrat de mandat de traitement et dans un protocole de vérification écrit.
Rôles liés à la protection des données : responsable du traitement, mandataire et PFPDT
En vertu du droit à la protection des données, le fournisseur de cloud agit généralement en tant que mandataire du client au sens de l'art. 9 LPD. Le client peut être lui-même responsable du traitement ou agir en tant que mandataire vis-à-vis de ses propres clients.
En tant que responsable du traitement, le client assume la responsabilité que les traitements effectués par le fournisseur de cloud soient conformes à la protection des données. Les droits des personnes concernées ne doivent pas être réduits par l'externalisation. Il doit s'assurer et garantir contractuellement que les exigences relatives à un mandat de traitement selon l'art. 9 LPD sont respectées.
La Loi fédérale sur la protection des données (LPD) révisée est entrée en vigueur en 2023 et s'oriente largement sur le Règlement général sur la protection des données (RGPD) de l'UE. Le respect de la loi est surveillé par une autorité fédérale indépendante, le PFPDT.
Le PFPDT est le Préfet fédéral à la protection des données et à la transparence. Il surveille le respect des dispositions légales en matière de protection des données, établit des rapports et conseille les particuliers, les sociétés et les organes fédéraux. Depuis le 1er septembre 2023, il peut ordonner des mesures de sa propre initiative en cas de violations constatées ; auparavant, il ne pouvait que formuler des recommandations et les soumettre au Tribunal administratif fédéral pour décision.
Adrian Lobsiger est le Préfet fédéral à la protection des données depuis 2016. Le PFPDT est organisé en tant que département indépendant de l'administration fédérale ; des services d'état-major et des équipes lui sont subordonnés.
Si les entreprises traitent des données personnelles de citoyens de l'UE, le RGPD s'applique également. Il exige un contrat de traitement des données avec le fournisseur de cloud et la preuve de mesures techniques et organisationnelles.
Les personnes concernées ont à tout moment le droit d'accès, de rectification et de suppression de leurs données. En cas de violation de la protection des données, une obligation de notification à l'autorité de surveillance existe.
Des discussions animées sont en cours concernant les services cloud américains, notamment ceux de Microsoft, utilisés par les autorités suisses et les gouvernements cantonaux. Le cadre juridique est donc également l'objet de la pratique actuelle de surveillance.
Pour la vérification des fournisseurs, trois bases légales sont centrales : l'art. 9 LPD pour le mandat de traitement, l'art. 16 al. 1 LPD et l'art. 8 OPD pour le transfert à l'étranger ainsi que l'art. 10 al. 2 OPD pour les clauses types de protection des données.
Communication de données à l'étranger : adéquation, garanties et risques d'accès US
Les données personnelles ne peuvent fondamentalement être transmises à l'étranger que si le pays destinataire garantit un niveau de protection des données adéquat (art. 16 al. 1 LPD). Le Conseil fédéral détermine quels États remplissent cette condition et publie la liste à l'annexe 1 de l'Ordonnance sur la protection des données (OPD). L'OPD précise également quels critères le Conseil fédéral évalue (art. 8 OPD).
En l'absence de décision d'adéquation, des garanties contractuelles sont envisageables. Des clauses spécifiques de protection des données dans un contrat individuel doivent être communiquées au PFPDT avant le transfert ; la responsabilité de la preuve des mesures prises incombe au responsable du traitement.
Les clauses types de protection des données doivent être approuvées au préalable par le PFPDT, qui statue dans un délai de 90 jours (art. 10 al. 2 OPD). Aucune donnée ne peut être communiquée avant la décision, sauf si le transfert repose sur une autre base légale. Les clauses émises ou reconnues par le PFPDT lui-même n'ont pas besoin d'être notifiées.
Pour les transferts à une entreprise étrangère appartenant au même groupe, des règles contraignantes d'entreprise en matière de protection des données peuvent servir de garantie.
Les États-Unis ne disposent pas d'une loi uniforme sur la protection des données. Il existe une mosaïque de règles sectorielles telles que HIPAA pour les données de santé, GLBA pour les données financières ou COPPA pour les données des enfants, complétées par des pouvoirs d'exécution limités de la Federal Trade Commission. Pour les transferts vers les USA, la Suisse exige donc une certification DPF du prestataire de services, des garanties supplémentaires ou le consentement exprès de la personne concernée.
Le CLOUD Act américain permet aux autorités américaines d'accéder aux données des entreprises américaines indépendamment du lieu de stockage. Le Foreign Intelligence Surveillance Act (FISA) permet aux services de renseignement américains d'accéder aux données de ressortissants étrangers à des fins de sécurité nationale – sans leur connaissance et sans possibilité de recours juridique ; la section 702 est particulièrement critiquée.
Des exemples venus des États-Unis montrent que les lois de surveillance peuvent aussi être utilisées à des fins politiques. Par le passé, des données de journalistes et d'opposants politiques y ont été consultées. Cela renforce le scepticisme des protecteurs européens des données à l'égard des fournisseurs américains.
La Cour de justice européenne a déclaré invalide l'accord transatlantique sur la protection des données Privacy Shield. En 2023, le Cadre UE-États-Unis sur la protection des données (DPF) a été introduit, qui est lui-même sous observation.
La Cour de justice européenne a statué avec l'arrêt Schrems II : les États-Unis n'offrent pas un niveau de protection des données adéquat. En Suisse, la situation juridique n'est pas encore définitivement clarifiée ; le PFPDT recommande une analyse des risques approfondie.
La liste des États à l'annexe 1 de l'OPD est le premier point de contact avant même de vérifier un fournisseur. Si un pays n'y figure pas, seules des garanties ou le consentement exprès de la personne concernée sont possibles.
Le PFPDT tient la liste des États (annexe 1 OPD) dans une rubrique distincte. Quels États sont considérés comme adéquats ressort de cette liste ; l'OPD cite à l'art. 8 les critères du Conseil fédéral.
Pratique de surveillance pour les autorités : la résolution Privatim et ses conséquences
Privatim, la Conférence des délégués à la protection des données en Suisse, a adopté le 18 novembre 2025 une résolution sur l'externalisation des traitements de données dans le cloud. Elle a été publiée le 24 novembre 2025. La résolution stipule : l'utilisation de solutions SaaS de fournisseurs internationaux n'est admissible pour les organes publics que si les données personnelles particulièrement sensibles ou soumises à une obligation légale de secret sont chiffrées par l'organe lui-même et que le fournisseur de cloud reste exclu de l'accès à la clé.
La fiche d'information révisée de Privatim « Risques et mesures spécifiques au cloud » date de 2022. Elle consigne les risques spécifiques au cloud et les mesures qui en découlent.
La plupart des données des autorités sont soumises au secret de fonction et donc à une obligation légale de confidentialité. Parallèlement, pour la plupart des services cloud, une utilisation significative avec un chiffrement continu n'est pas possible ; là où elle serait possible, l'accès du fournisseur aux clés ne peut souvent pas être exclu.
Pour les services internationaux comme Amazon Web Services, Google ou Microsoft 365, il ne reste essentiellement aux autorités que l'utilisation en tant que simple stockage en ligne. Si l'on prend la résolution au pied de la lettre, les autorités de surveillance suisses interdisent de facto aux autorités l'utilisation des services cloud internationaux.
La résolution s'adresse aux organes publics, qui portent une responsabilité particulière envers les données de leurs concitoyens. Les entreprises privées sont soumises aux obligations générales de la LPD ; elles peuvent utiliser les exigences de la résolution comme orientation pour leurs propres décisions en matière de risques.
Le PFPDT peut ouvrir une procédure d'office ou sur dénonciation. Dans un rapport, il a recommandé l'arrêt provisoire du registre national des dons d'organes ; la fondation Swisstransplant, chargée de la direction du projet, a cessé l'exploitation. Il a ordonné au canton de Berne de supprimer les données sur la plateforme meineimpfungen.ch après avoir constaté de graves lacunes dans l'intégrité des données.
Vérification des fournisseurs : les points de contrôle décisifs avant la sélection
Il faut d'abord clarifier à quel système juridique le fournisseur est soumis et où se trouve le for juridique. Un fournisseur soumis au droit américain peut être soumis au CLOUD Act, même si les données se trouvent en Suisse. Le siège, la structure du groupe et les relations de propriété font donc partie de la vérification.
La vérification peut être effectuée dans un ordre fixe : siège juridique et structure du groupe, catégorie de données, stockage ou traitement, accès aux clés, contrat de mandat de traitement et transfert à l'étranger. Chaque étape a sa propre base légale.
L'art. 9 LPD réglemente le mandat de traitement, l'art. 16 al. 1 LPD et l'art. 8 OPD le transfert à l'étranger, l'art. 10 al. 2 OPD les clauses types de protection des données. Avec cette grille, on peut vérifier chaque fournisseur pour savoir s'il a son siège en Suisse ou à l'étranger.
Pour le lieu des données, il faut distinguer entre stockage et traitement. En cas de simple stockage, un chiffrement continu agit ; pour les données traitées, il faut clarifier qui peut déchiffrer quand et si le fournisseur a accès aux clés.
Les exigences relatives à un mandat de traitement selon l'art. 9 LPD doivent être garanties contractuellement. Cela inclut un contrat de mandat de traitement, des règlements concernant les sous-mandataires et les mesures de sécurité techniques et organisationnelles, ainsi que des indications sur la suppression des données et la procédure en cas de changement de fournisseur.
Si une communication de données à l'étranger a lieu, il faut vérifier avant le transfert s'il existe une décision d'adéquation ou si des garanties appropriées s'appliquent. Sont envisageables des clauses spécifiques de protection des données avec notification au PFPDT, des clauses types de protection des données approuvées ou des règles contraignantes d'entreprise en matière de protection des données. Pour un fournisseur américain, il faut également clarifier s'il existe une certification DPF.
Un protocole de vérification écrit consigne pour chaque point ce qui est rempli et ce qui ne l'est pas. Si l'accès aux clés reste ouvert ou si une base pour le transfert à l'étranger fait défaut, cela plaide en faveur d'un cloud suisse ou privé.
Selon le PFPDT, les services cloud sont fournis en tant que solutions standardisées. La vérification concerne donc un produit standard et son ensemble contractuel, et non une solution individuelle.
Un cloud privé contrôlé avec une infrastructure dédiée et un stockage en Suisse ou dans l'UE réduit le nombre de points de contrôle : pas de droits d'accès extraterritoriaux, contrôle total des données et exigences de sécurité adaptables.
Les PME suisses devraient vérifier leurs contrats cloud en fonction du siège juridique du fournisseur et de la catégorie de données. L'adresse du centre de données seule ne suffit pas.
La vérification concerne un produit standardisé et son ensemble contractuel. Les promesses individuelles du fournisseur ne remplacent pas une base légale pour le transfert à l'étranger.
Quand choisir un cloud suisse, quand un cloud international avec conditions ?
Le premier critère est la sensibilité des données. Pour les organes publics, la règle est la suivante : les données personnelles particulièrement sensibles ou soumises à une obligation légale de secret ne peuvent être utilisées que si l'organe chiffre lui-même et que le fournisseur ne peut pas voir les clés.
Là où le secret de fonction s'applique, la marge de manœuvre est faible : la plupart des services cloud ne peuvent pas être utilisés de manière significative avec un chiffrement continu. Avec AWS, Google ou Microsoft 365, il ne reste alors essentiellement que l'utilisation en tant que simple stockage en ligne.
Si les entreprises traitent des données personnelles de citoyens de l'UE, le RGPD s'applique également. Selon une estimation de 2021, environ 20 % des données personnelles traitées en Suisse proviennent de citoyens de l'UE. La Cour de justice européenne a décidé que les États-Unis n'offraient pas un niveau de protection des données adéquat ; les protecteurs des données de l'UE ont interdit l'utilisation de certains services américains, comme Mailchimp, si des données personnelles sont traitées aux États-Unis.
Quiconque utilise un cloud international doit pouvoir assumer les risques restants. Le PFPDT recommande une analyse des risques approfondie. Un cloud suisse ou privé est indiqué si les données sont particulièrement sensibles ou s'il n'existe pas de garanties efficaces ; un cloud international est justifiable avec des garanties supplémentaires et une analyse claire des risques si les données sont moins sensibles et si la base légale est clarifiée.
Pour les transferts vers les États-Unis, il faut soit une certification DPF du fournisseur, soit des garanties supplémentaires, soit le consentement exprès de la personne concernée.
Les États-Unis ne font partie des pays offrant une protection adéquate que si le prestataire de services américain est certifié DPF. Sans certification DPF ou garanties supplémentaires, ou sans le consentement exprès de la personne concernée, un transfert n'est pas autorisé.
Pour les transferts vers les États-Unis, trois voies doivent être examinées séparément : certification DPF, garanties supplémentaires ou consentement exprès de la personne concernée. Si tout manque, un transfert n'est pas autorisé.