Cloud svizzera
Servizi cloud svizzeri: conservazione dei dati, diritto e verifica dei fornitori
Questa guida risponde a tre domande: come vengono conservati i dati in Svizzera, quale diritto si applica al fornitore e come viene verificato un fornitore.
Cosa caratterizza i servizi cloud svizzeri: conservazione dei dati, ambito giuridico e obblighi di verifica
Questa guida risponde a tre domande: come vengono conservati i dati in Svizzera, quale diritto si applica al fornitore e come viene verificato un fornitore. Le tre domande corrispondono ai punti focali in materia di protezione dei dati del IFPDP (Incaricato federale della protezione dei dati e della trasparenza): l’elaborazione su mandato e sub-mandato, la sicurezza dell’elaborazione dei dati e la trasmissione di dati personali verso paesi terzi.
L’IFPDP definisce il cloud computing come la fornitura di applicazioni, software, capacità di archiviazione, strumenti di sviluppo nonché prestazioni di rete e di calcolo. La fornitura avviene tramite una rete come Internet, su richiesta da parte di un provider cloud. Se in questo processo vengono trasferiti dati personali nel cloud, si applica la legislazione sulla protezione dei dati.
Secondo l’IFPDP, i casi d’uso tipici includono gli strumenti Office 365 per la collaborazione, i sistemi CRM online, la gestione degli indirizzi e-mail per newsletter o assistenza clienti, il caricamento di video su piattaforme di streaming e il salvataggio di file su un server accessibile via Internet.
L’IFPDP individua tre punti focali in materia di protezione dei dati: l’impiego di elaboratori su mandato e sub-mandato, la sicurezza dell’elaborazione dei dati e la trasmissione di dati personali verso paesi terzi. Questi punti strutturano ogni verifica dei fornitori.
L’ambito giuridico del fornitore costituisce un punto di verifica autonomo. Il CLOUD Act statunitense del 2018 consente alle autorità USA, a determinate condizioni giuridiche, l’accesso ai dati delle aziende americane – anche se questi sono archiviati all’estero. Una sede del server in Svizzera non è quindi sufficiente se il fornitore è soggetto al diritto statunitense.
Un data center in Svizzera non rende automaticamente un servizio un servizio svizzero. Decisivi sono la sede legale e la struttura del gruppo del fornitore, non l’indirizzo dell’infrastruttura. Chi cerca un servizio cloud svizzero chiarisce pertanto innanzitutto a quale diritto è soggetto il fornitore.
Sul versante svizzero, due istanze definiscono il quadro: l’IFPDP come autorità federale indipendente e Privatim, la Conferenza delle incaricate e degli incaricati svizzeri alla protezione dei dati. Entrambe sono determinanti per la verifica dei fornitori e la prassi di vigilanza.
Conservazione dei dati in Svizzera: luogo di archiviazione, elaborazione e cifratura
Nel caso di pura archiviazione («data at rest»), una cifratura dal mittente al destinatario protegge dall’accesso non autorizzato. Se i dati devono essere elaborati nel cloud, essi si trovano in forma decifrata e sono visibili. Per molti casi d’uso, una cifratura continua non è quindi praticabile.
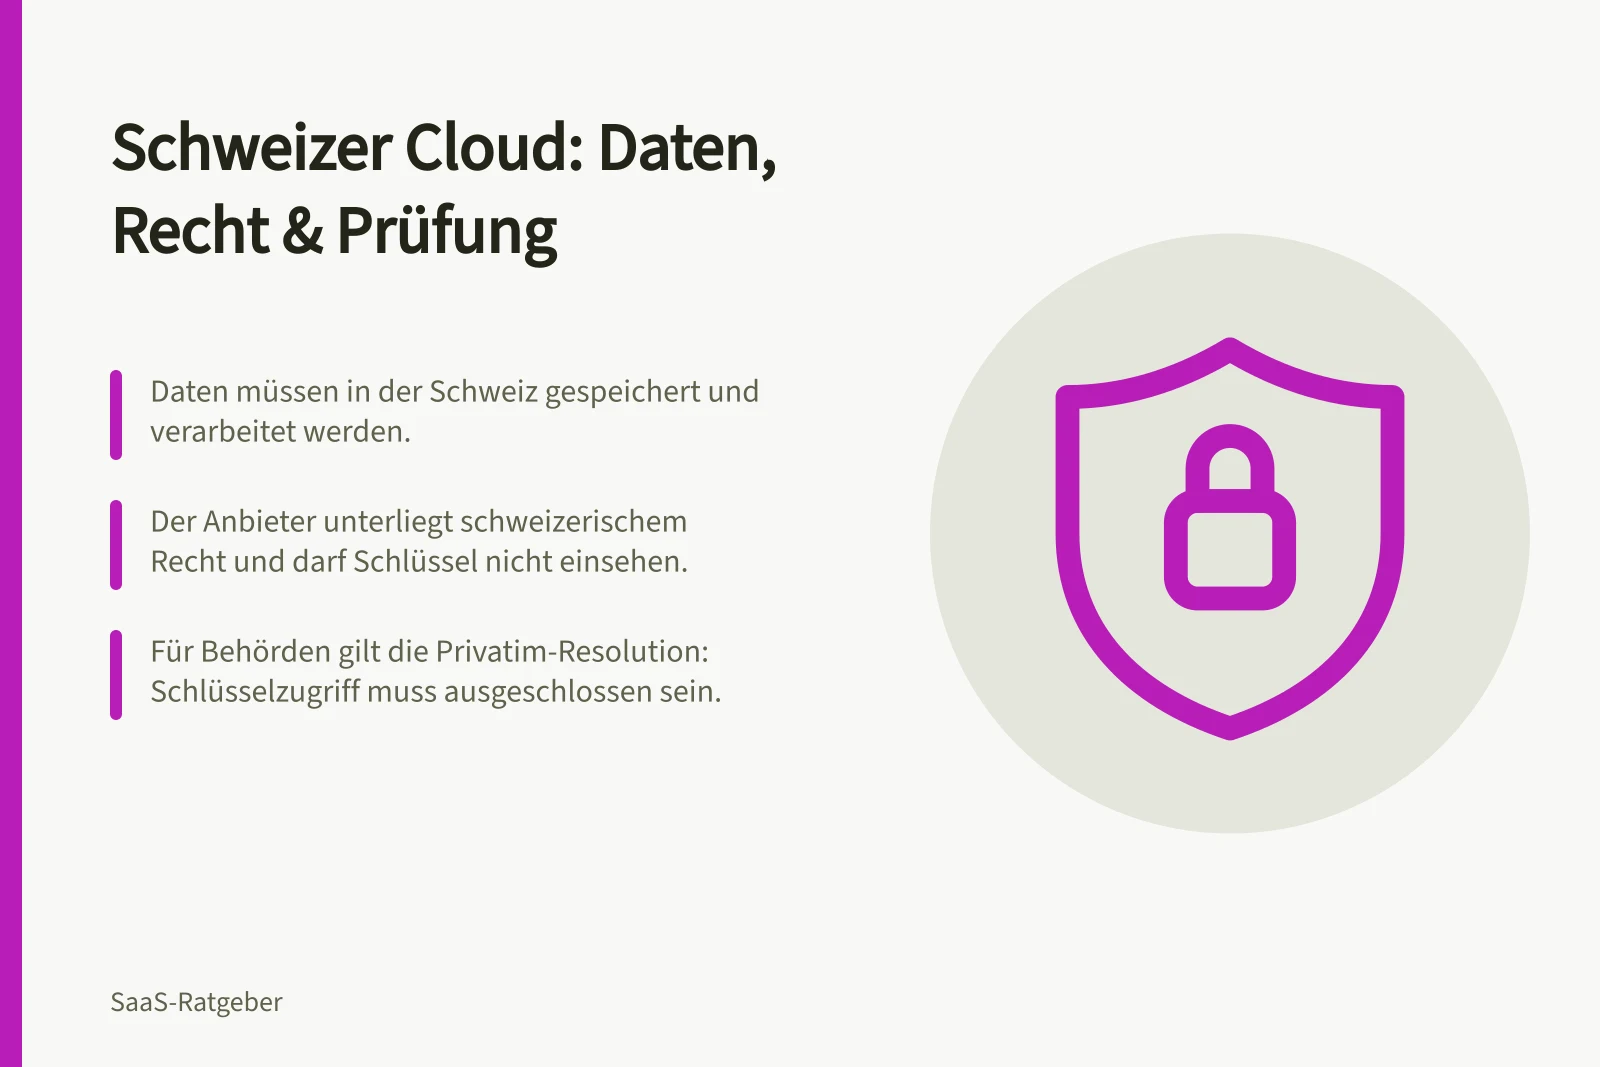
Un criterio centrale è l’accesso alle chiavi. La risoluzione Privatim esige per gli organi pubblici che il provider cloud non possa visualizzare la chiave. Tuttavia, secondo le autorità di vigilanza, per molti servizi cloud tale accesso non può essere escluso, anche se una protezione end-to-end fosse tecnicamente possibile.
Un cloud privato offre un’infrastruttura controllata e dedicata, spesso in un data center locale o nazionale. Consente l’archiviazione e l’elaborazione in Svizzera o nell’UE ed evita diritti di accesso extraterritoriali come quelli previsti dal CLOUD Act. Specifiche di sicurezza adattabili individualmente lo distinguono dai cloud pubblici.
L’indicazione di un data center in Svizzera risponde solo in parte alla domanda. Non dice nulla sulla sede legale del fornitore né su chi possa visualizzare le chiavi. Entrambi i punti fanno parte della stessa chiarificazione.
Un cloud privato con archiviazione ed elaborazione in Svizzera evita la comunicazione di dati all’estero. Per i dati particolarmente sensibili, questa è quindi la via più semplice.
Per la conservazione dei dati in Svizzera, il luogo di archiviazione ed elaborazione e l’accesso alle chiavi devono essere documentati separatamente. Entrambi i punti devono figurare nel contratto di elaborazione su mandato e in un verbale di verifica scritto.
Ruoli nella protezione dei dati: titolare del trattamento, elaboratore su mandato e IFPDP
Dal punto di vista della protezione dei dati, il provider cloud agisce generalmente come elaboratore su mandato del cliente ai sensi dell’art. 9 LPD. Il cliente può essere egli stesso titolare del trattamento o agire come elaboratore su mandato nei confronti dei propri clienti.
Come titolare del trattamento, il cliente ha la responsabilità che le elaborazioni effettuate dal provider cloud siano conformi alla protezione dei dati. I diritti delle persone interessate non devono essere limitati dall’esternalizzazione. Deve assicurarsi e garantire contrattualmente che i requisiti per un’elaborazione su mandato ai sensi dell’art. 9 LPD siano rispettati.
La Legge federale sulla protezione dei dati (LPD) rivista è entrata in vigore nel 2023 e si orienta ampiamente al Regolamento generale sulla protezione dei dati (RGPD) dell’UE. Il rispetto delle norme è monitorato da un’autorità federale indipendente, l’IFPDP.
L’IFPDP è l’Incaricato federale della protezione dei dati e della trasparenza. Monitora il rispetto delle disposizioni legali sulla protezione dei dati, redige rapporti e consiglia privati, società e organi federali. Dal 1° settembre 2023 può ordinare misure autonomamente in caso di violazioni accertate; in precedenza poteva solo formulare raccomandazioni e sottoporle al Tribunale amministrativo federale per decisione.
Adrian Lobsiger è l’Incaricato federale alla protezione dei dati dal 2016. L’IFPDP è organizzato come dipartimento indipendente dell’amministrazione federale; gli sono sottoposti uffici di staff e team.
Se le aziende trattano dati personali di cittadini dell’UE, si applica inoltre il RGPD. Esso richiede un contratto di elaborazione dei dati con il provider cloud e la prova delle misure tecnico-organizzative.
Le persone interessate hanno in qualsiasi momento il diritto di accesso, rettifica e cancellazione dei loro dati. In caso di violazione della protezione dei dati sussiste l’obbligo di notifica all’autorità di vigilanza.
Si svolgono accesi dibattiti sui servizi cloud americani, in particolare quelli di Microsoft, utilizzati dalle autorità svizzere e dai governi cantonali. Il quadro giuridico è quindi anche oggetto della prassi di vigilanza in corso.
Per la verifica dei fornitori, tre basi giuridiche sono centrali: l’art. 9 LPD per l’elaborazione su mandato, l’art. 16 cpv. 1 LPD e l’art. 8 OPD per il trasferimento all’estero, nonché l’art. 10 cpv. 2 OPD per le clausole tipo di protezione dei dati.
Comunicazione di dati all’estero: adeguatezza, garanzie e rischi di accesso dagli USA
I dati personali possono原则上 essere trasmessi all’estero solo se nel paese destinatario esiste un livello adeguato di protezione dei dati (art. 16 cpv. 1 LPD). Quali Stati soddisfino questo requisito è stabilito dal Consiglio federale e pubblicato nell’Allegato 1 dell’Ordinanza sulla protezione dei dati (OPD). L’OPD stabilisce anche quali criteri valuta il Consiglio federale (art. 8 OPD).
In assenza di una decisione di adeguatezza, sono possibili garanzie contrattuali. Clausole specifiche sulla protezione dei dati in un singolo contratto devono essere comunicate all’IFPDP prima del trasferimento; la responsabilità della prova delle misure adottate rimane al titolare del trattamento.
Le clausole tipo di protezione dei dati devono essere approvate preventivamente dall’IFPDP, che decide entro 90 giorni (art. 10 cpv. 2 OPD). Prima della decisione non possono essere comunicati dati, a meno che il trasferimento non si basi su un’altra base giuridica. Le clausole emesse o riconosciute dall’IFPDP stesso non devono essere notificate.
Per i trasferimenti a un’azienda estera dello stesso gruppo, possono essere considerate come garanzia le regole vincolanti d’impresa (BCR).
Gli USA non dispongono di una legge uniforme sulla protezione dei dati. Si applica un mosaico di regole settoriali come HIPAA per i dati sanitari, GLBA per i dati finanziari o COPPA per i dati dei minori, integrate da poteri di esecuzione limitati della Federal Trade Commission. Per le trasmissioni verso gli USA, la Svizzera richiede quindi una certificazione DPF del prestatore di servizi, garanzie aggiuntive o il consenso esplicito della persona interessata.
Il CLOUD Act statunitense consente alle autorità USA l’accesso ai dati delle aziende americane indipendentemente dal luogo di archiviazione. Il Foreign Intelligence Surveillance Act (FISA) consente ai servizi segreti USA l’accesso ai dati di cittadini stranieri per motivi di sicurezza nazionale – senza la loro conoscenza e senza possibilità di ricorso legale; la Sezione 702 è particolarmente criticata.
Esempi dagli USA mostrano che le leggi di sorveglianza possono essere utilizzate anche politicamente. In passato, lì sono stati richiesti dati di giornalisti e oppositori politici. Ciò rafforza lo scetticismo dei garanti europei della privacy nei confronti dei fornitori USA.
La Corte di giustizia europea ha dichiarato nullo l’accordo transatlantico sulla protezione dei dati Privacy Shield. Nel 2023 è stato introdotto l’EU-U.S. Data Privacy Framework (DPF), che a sua volta è sotto osservazione.
Con la sentenza Schrems II, la Corte di giustizia europea ha stabilito che gli USA non offrono un livello adeguato di protezione dei dati. In Svizzera la situazione giuridica non è ancora definitivamente chiarita; l’IFPDP raccomanda un’accurata analisi dei rischi.
L’elenco degli Stati nell’Allegato 1 dell’OPD è il primo punto di riferimento prima ancora di verificare un fornitore. Se un paese non vi figura, sono possibili solo garanzie o il consenso esplicito della persona interessata.
L’IFPDP gestisce l’elenco degli Stati (Allegato 1 OPD) come rubrica propria. Quali Stati siano considerati adeguati risulta da questo elenco; l’OPD cita all’art. 8 i criteri del Consiglio federale.
Prassi di vigilanza per le autorità: la risoluzione Privatim e le sue conseguenze
Privatim, la Conferenza delle incaricate e degli incaricati svizzeri alla protezione dei dati, ha adottato il 18 novembre 2025 una risoluzione sull’esternalizzazione delle elaborazioni di dati nel cloud. È stata pubblicata il 24 novembre 2025. La risoluzione stabilisce: l’utilizzo di soluzioni SaaS di fornitori internazionali è ammissibile per gli organi pubblici solo se i dati personali particolarmente sensibili o soggetti a obbligo legale di segreto sono cifrati dall’organo stesso e il provider cloud rimane escluso dall’accesso alle chiavi.
La scheda informativa Privatim riveduta «Rischi specifici del cloud e misure» risale al 2022. Essa fissa i rischi specifici del cloud e le misure derivanti.
La maggior parte dei dati delle autorità è soggetta al segreto d’ufficio e quindi a un obbligo legale di segretezza. Allo stesso tempo, per la maggior parte dei servizi cloud non è possibile un utilizzo sensato con cifratura continua; dove fosse possibile, spesso non si può escludere l’accesso del fornitore alle chiavi.
Per i servizi internazionali come Amazon Web Services, Google o Microsoft 365, alle autorità rimane essenzialmente solo l’utilizzo come puro spazio di archiviazione online. Prendendo alla lettera la risoluzione, le autorità di vigilanza svizzere vietano di fatto alle autorità l’utilizzo di servizi cloud internazionali.
La risoluzione si rivolge agli organi pubblici, che hanno una particolare responsabilità nei confronti dei dati dei cittadini. Le aziende private sono soggette agli obblighi generali della LPD; possono utilizzare i requisiti della risoluzione come orientamento per le proprie decisioni di rischio.
L’IFPDP può avviare un procedimento d’ufficio o su denuncia. In un rapporto ha raccomandato lo spegnimento provvisorio del registro nazionale delle donazioni di organi; la fondazione responsabile del progetto Swisstransplant ha cessato l’attività. Ha ordinato al Cantone Berna di cancellare i dati sulla piattaforma meineimpfungen.ch dopo aver riscontrato gravi carenze nell’integrità dei dati.
Verifica dei fornitori: i punti di controllo decisivi prima della scelta
Innanzitutto, va chiarito a quale sistema giuridico è soggetto il fornitore e dove si trova il foro competente. Un fornitore soggetto al diritto USA può essere soggetto al CLOUD Act, anche se i dati si trovano in Svizzera. Sede, struttura del gruppo e rapporti di proprietà fanno quindi parte della verifica.
La verifica può essere eseguita in un ordine fisso: sede legale e struttura del gruppo, categoria di dati, archiviazione o elaborazione, accesso alle chiavi, contratto di elaborazione su mandato e trasferimento all’estero. Ogni livello ha una propria base giuridica.
L’art. 9 LPD regola l’elaborazione su mandato, l’art. 16 cpv. 1 LPD e l’art. 8 OPD il trasferimento all’estero, l’art. 10 cpv. 2 OPD le clausole tipo di protezione dei dati. Con questa griglia si può verificare ogni fornitore, se abbia la sede in Svizzera o all’estero.
Per la località dei dati, bisogna distinguere tra archiviazione ed elaborazione. In caso di pura archiviazione, agisce una cifratura continua; per i dati elaborati, va chiarito chi può decifrare e quando, e se il fornitore ha accesso alle chiavi.
Da garantire contrattualmente sono i requisiti per un’elaborazione su mandato ai sensi dell’art. 9 LPD. Ciò include un contratto di elaborazione su mandato, regolamentazioni sui sub-elaboratori e sulle misure di sicurezza tecniche e organizzative, nonché indicazioni sulla cancellazione dei dati e sulla procedura in caso di cambio di fornitore.
Se avviene una comunicazione di dati all’estero, prima del trasferimento va verificato se esiste una decisione di adeguatezza o se si applicano garanzie idonee. Sono possibili clausole specifiche sulla protezione dei dati con notifica all’IFPDP, clausole tipo di protezione dei dati approvate o regole vincolanti d’impresa. Per un fornitore USA, va inoltre chiarito se esiste una certificazione DPF.
Un verbale di verifica scritto registra per ogni punto cosa è soddisfatto e cosa no. Se l’accesso alle chiavi rimane aperto o manca una base per il trasferimento all’estero, ciò parla a favore di un cloud svizzero o privato.
Secondo l’IFPDP, i servizi cloud sono forniti come soluzioni standardizzate. La verifica riguarda quindi un prodotto standard e il suo corpo contrattuale, non una soluzione individuale.
Un cloud privato controllato con infrastruttura dedicata e archiviazione in Svizzera o nell’UE riduce il numero di punti di verifica: nessun diritto di accesso extraterritoriale, pieno controllo dei dati e specifiche di sicurezza adattabili.
Le PMI svizzere dovrebbero verificare i loro contratti cloud in base alla sede legale del fornitore e alla categoria di dati. L’indirizzo del data center da solo non basta.
La verifica riguarda un prodotto standardizzato e il suo corpo contrattuale. Impegni individuali del fornitore non sostituiscono una base giuridica per il trasferimento all’estero.
Quando un cloud svizzero, quando un cloud internazionale con condizioni?
Il primo criterio è la sensibilità dei dati. Per gli organi pubblici vale: i dati personali particolarmente sensibili o soggetti a obbligo legale di segretezza possono essere utilizzati solo se l’organo cifra autonomamente e il fornitore non può visualizzare le chiavi.
Dove si applica il segreto d’ufficio, lo spazio di manovra è ridotto: la maggior parte dei servizi cloud non può essere utilizzata in modo sensato con cifratura continua. Con AWS, Google o Microsoft 365 rimane essenzialmente l’utilizzo come puro spazio di archiviazione online.
Se le aziende trattano dati personali di cittadini dell’UE, si applica inoltre il RGPD. Secondo una stima del 2021, circa il 20% dei dati personali trattati in Svizzera proviene da cittadini dell’UE. La Corte di giustizia europea ha stabilito che gli USA non offrono un livello adeguato di protezione dei dati; i garanti della privacy dell’UE hanno vietato l’utilizzo di determinati servizi USA, ad esempio Mailchimp, se i dati personali vengono elaborati negli USA.
Chi utilizza un cloud internazionale deve poter assumere i rischi residui. L’IFPDP raccomanda un’accurata analisi dei rischi. Un cloud svizzero o privato è indicato se i dati sono particolarmente sensibili o non esistono garanzie efficaci; un cloud internazionale è giustificabile con garanzie aggiuntive e una chiara analisi dei rischi se i dati sono meno sensibili e la base giuridica è chiarita.
Per i trasferimenti verso gli USA sono necessari o una certificazione DPF del fornitore, garanzie aggiuntive o il consenso esplicito della persona interessata.
Gli USA appartengono ai paesi con protezione adeguata solo se il prestatore di servizi USA è certificato DPF. Senza certificazione DPF o garanzie aggiuntive oppure senza il consenso esplicito della persona interessata, una trasmissione non è ammessa.
Per i trasferimenti verso gli USA, tre vie vanno verificate separatamente: certificazione DPF, garanzie aggiuntive o consenso esplicito della persona interessata. Se manca tutto, una trasmissione non è ammessa.