Schweizer Cloud
Schweizer Cloud-Dienste: Datenhaltung, Recht und Anbieterprüfung
Dieser Leitfaden beantwortet drei Fragen: wie Daten in der Schweiz gehalten werden, welches Recht für den Anbieter gilt und wie ein Anbieter geprüft wird.
Was Schweizer Cloud-Dienste ausmacht: Datenhaltung, Rechtsraum und Prüfpflichten
Dieser Leitfaden beantwortet drei Fragen: wie Daten in der Schweiz gehalten werden, welches Recht für den Anbieter gilt und wie ein Anbieter geprüft wird. Die drei Fragen entsprechen den datenschutzrechtlichen Schwerpunkten des EDÖB: Auftrags- und Unterauftragsbearbeitung, Sicherheit der Datenbearbeitung und Übermittlung von Personendaten in Drittländer.
Der EDÖB beschreibt Cloud-Computing als Bezug von Anwendungen, Software, Speicherkapazität, Entwicklungstools sowie Netzwerk- und Rechnerleistung. Der Bezug erfolgt über ein Netzwerk wie das Internet, bedarfsorientiert von einem Cloud-Anbieter. Werden dabei Personendaten in die Cloud übertragen, gilt das Datenschutzrecht.
Typische Anwendungsfälle sind für den EDÖB Office-365-Tools für die Zusammenarbeit, Online-CRM-Systeme, die Verwaltung von E-Mail-Adressen für Newsletter oder Kundenberatung, das Hochladen von Videos auf Streaming-Plattformen sowie das Ablegen von Dateien auf einem über das Internet abrufbaren Server.
Der EDÖB nennt drei datenschutzrechtliche Schwerpunkte: Einsatz von Auftrags- und Unterauftragsbearbeitern, Sicherheit der Datenbearbeitung und Übermittlung von Personendaten in Drittländer. Diese Punkte strukturieren jede Anbieterprüfung.
Der Rechtsraum des Anbieters ist ein eigener Prüfpunkt. Der U.S. CLOUD Act von 2018 erlaubt US-Behörden unter bestimmten rechtlichen Voraussetzungen den Zugriff auf Daten amerikanischer Unternehmen – auch wenn diese im Ausland gespeichert sind. Ein Serverstandort in der Schweiz allein genügt daher nicht, wenn der Anbieter dem US-Recht untersteht.
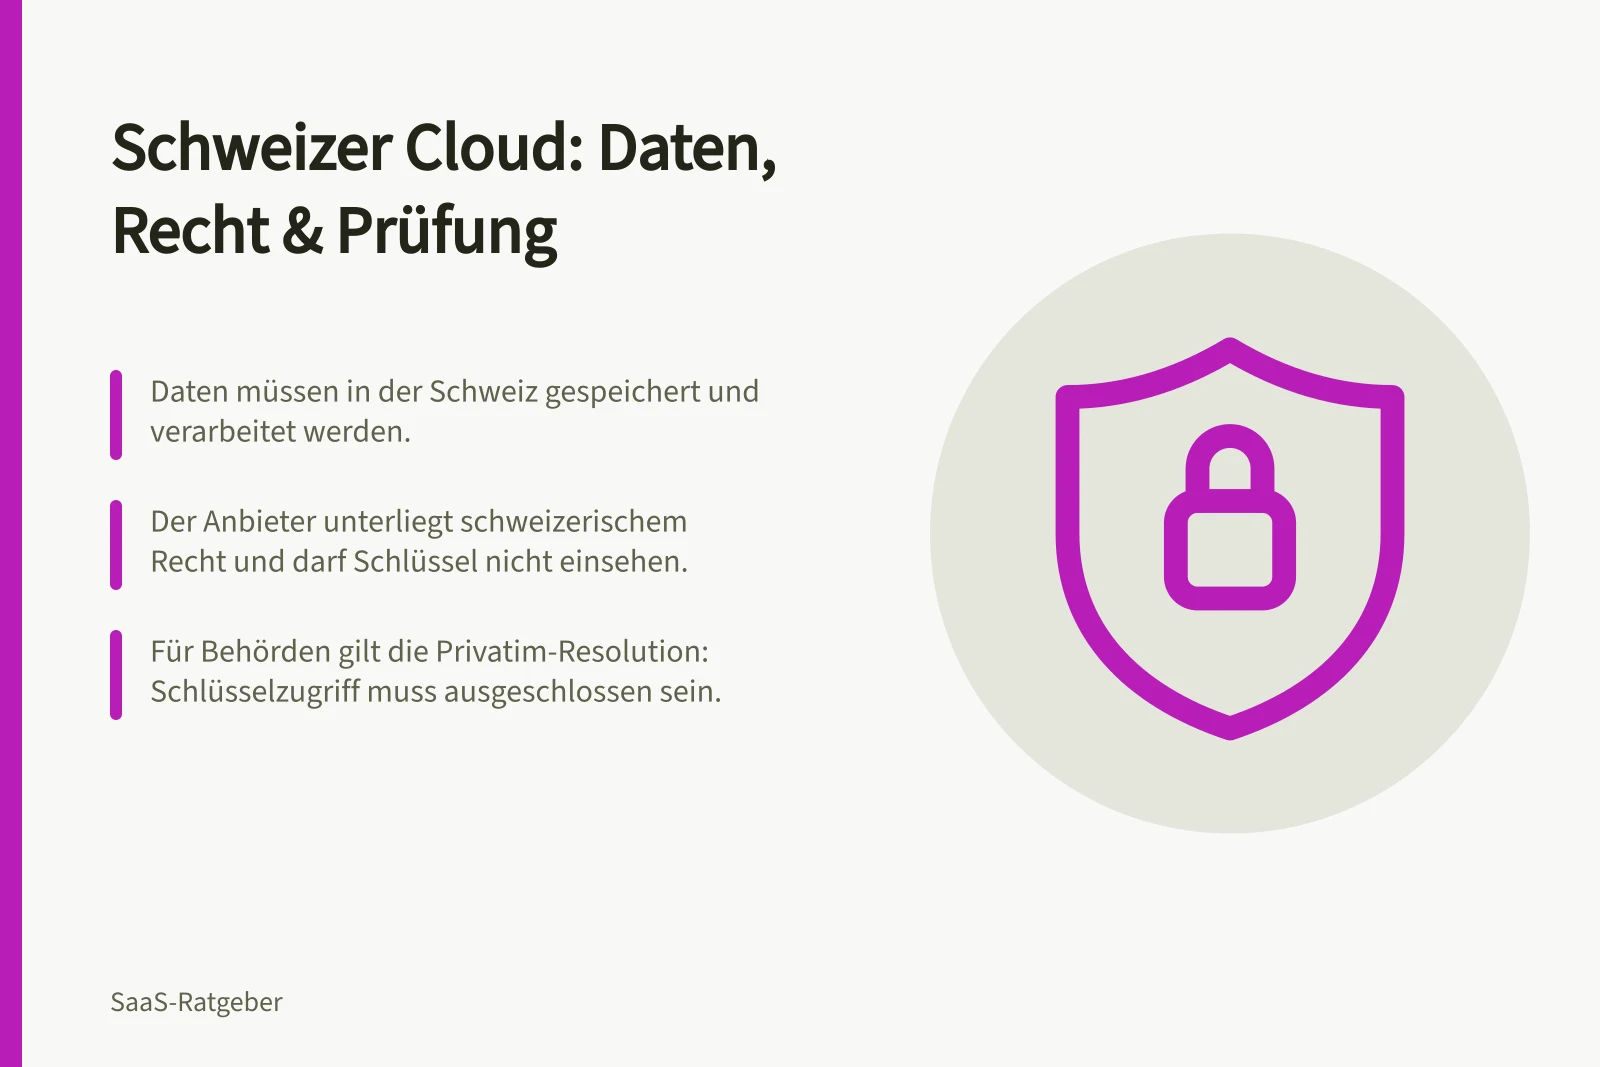
Ein Rechenzentrum in der Schweiz macht einen Dienst noch nicht zu einem Schweizer Dienst. Entscheidend sind Rechtssitz und Konzernstruktur des Anbieters, nicht die Adresse der Anlage. Wer einen Schweizer Cloud-Dienst sucht, klärt deshalb zuerst, welchem Recht der Anbieter untersteht.
Auf Schweizer Seite setzen zwei Instanzen den Rahmen: der EDÖB als unabhängige Bundesbehörde und Privatim, die Konferenz der schweizerischen Datenschutzbeauftragten. Beide sind für Anbieterprüfung und Aufsichtspraxis massgebend.
Datenhaltung in der Schweiz: Speicherort, Verarbeitung und Verschlüsselung
Bei reiner Speicherung («data at rest») schützt eine Verschlüsselung vom Absender bis zum Empfänger vor unberechtigtem Zugriff. Müssen die Daten in der Cloud verarbeitet werden, liegen sie entschlüsselt vor und sind einsehbar. Für viele Anwendungsfälle ist eine durchgehende Verschlüsselung deshalb unpraktikabel.
Ein zentrales Kriterium ist der Schlüsselzugang. Die Privatim-Resolution verlangt für öffentliche Organe, dass der Cloud-Anbieter den Schlüssel nicht einsehen kann. Bei vielen Cloud-Diensten lässt sich ein solcher Zugriff nach Einschätzung der Aufsichtsbehörden jedoch nicht ausschliessen, auch wenn ein Ende-zu-Ende-Schutz technisch möglich wäre.
Eine Private Cloud bietet eine kontrollierte, dedizierte Infrastruktur, oft in einem lokalen oder nationalen Rechenzentrum. Sie erlaubt Speicherung und Verarbeitung in der Schweiz oder der EU und vermeidet extraterritoriale Zugriffsrechte wie jene des CLOUD Act. Individuell anpassbare Sicherheitsvorgaben unterscheiden sie von Public Clouds.
Die Angabe eines Rechenzentrums in der Schweiz beantwortet nur einen Teil der Frage. Sie sagt nichts über den Rechtssitz des Anbieters und nichts darüber, wer die Schlüssel einsehen kann. Beide Punkte gehören in dieselbe Abklärung.
Eine Private Cloud mit Speicherung und Verarbeitung in der Schweiz vermeidet die Bekanntgabe ins Ausland. Für besonders schützenswerte Daten ist sie damit der einfachste Weg.
Für die Datenhaltung in der Schweiz sind der Speicher- und Verarbeitungsort sowie der Schlüsselzugang getrennt zu belegen. Beide Punkte gehören in den Auftragsbearbeitungsvertrag und in ein schriftliches Prüfprotokoll.
Datenschutzrechtliche Rollen: Verantwortlicher, Auftragsbearbeiter und EDÖB
Datenschutzrechtlich handelt der Cloud-Anbieter in der Regel als Auftragsdatenbearbeiter des Kunden im Sinne von Art. 9 DSG. Der Kunde kann selbst Verantwortlicher sein oder gegenüber seinen eigenen Kunden als Auftragsbearbeiter auftreten.
Als Verantwortlicher trägt der Kunde die Verantwortung dafür, dass die Bearbeitungen durch die Cloud-Anbieterin datenschutzkonform erfolgen. Die Rechte der betroffenen Personen dürfen durch die Auslagerung nicht geschmälert werden. Er muss sich vergewissern und vertraglich absichern, dass die Anforderungen an eine Auftragsbearbeitung nach Art. 9 DSG eingehalten werden.
Das revidierte Bundesgesetz über den Datenschutz (DSG) trat 2023 in Kraft und orientiert sich weitgehend an der EU-Datenschutz-Grundverordnung. Die Einhaltung überwacht eine unabhängige Bundesbehörde, der EDÖB.
Der EDÖB ist der Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte. Er überwacht die Einhaltung der gesetzlichen Datenschutzbestimmungen, erstellt Berichte und berät Privatpersonen, Gesellschaften und Bundesorgane. Seit dem 1. September 2023 kann er bei festgestellten Verletzungen selbständig Massnahmen verfügen; davor konnte er lediglich Empfehlungen abgeben und diese dem Bundesverwaltungsgericht zum Entscheid vorlegen.
Seit 2016 ist Adrian Lobsiger eidgenössischer Datenschutzbeauftragter. Der EDÖB ist als eigenständige Abteilung der Bundesverwaltung organisiert; ihm sind Stabsstellen und Teams untergeordnet.
Verarbeiten Unternehmen Personendaten von EU-Bürgerinnen und EU-Bürgern, gilt zusätzlich die DSGVO. Sie verlangt einen Auftragsverarbeitungsvertrag mit der Cloud-Anbieterin und den Nachweis technisch-organisatorischer Massnahmen.
Betroffene Personen haben jederzeit das Recht auf Auskunft, Berichtigung und Löschung ihrer Daten. Bei einer Datenschutzverletzung besteht eine Meldepflicht gegenüber der Aufsichtsbehörde.
Um amerikanische Cloud-Dienste, namentlich jene von Microsoft, die schweizerische Behörden und Kantonsregierungen nutzen, laufen rege Diskussionen. Der Rechtsrahmen ist damit auch Gegenstand der laufenden Aufsichtspraxis.
Für die Anbieterprüfung sind drei Rechtsgrundlagen zentral: Art. 9 DSG für die Auftragsbearbeitung, Art. 16 Abs. 1 DSG und Art. 8 DSV für den Auslandtransfer sowie Art. 10 Abs. 2 DSV für Standarddatenschutzklauseln.
Datenbekanntgabe ins Ausland: Angemessenheit, Garantien und US-Zugriffsrisiken
Personendaten dürfen grundsätzlich nur ins Ausland übermittelt werden, wenn im Empfängerland ein angemessenes Datenschutzniveau besteht (Art. 16 Abs. 1 DSG). Welche Staaten diese Voraussetzung erfüllen, legt der Bundesrat fest und publiziert die Liste in Anhang 1 der Datenschutzverordnung. Die DSV hält auch fest, welche Kriterien der Bundesrat beurteilt (Art. 8 DSV).
Fehlt ein Angemessenheitsbeschluss, kommen vertragliche Garantien in Frage. Spezifische Datenschutzklauseln in einem einzelnen Vertrag müssen dem EDÖB vor dem Transfer mitgeteilt werden; die Verantwortung für den Nachweis der getroffenen Massnahmen bleibt beim Verantwortlichen.
Standarddatenschutzklauseln müssen vorgängig vom EDÖB genehmigt werden, der innert 90 Tagen entscheidet (Art. 10 Abs. 2 DSV). Vor dem Entscheid dürfen keine Daten bekannt gegeben werden, ausser der Transfer stützt sich auf einen anderen Rechtsgrund. Vom EDÖB selbst ausgestellte oder anerkannte Klauseln müssen nicht gemeldet werden.
Für Transfers an ein ausländisches Unternehmen derselben Unternehmensgruppe kommen verbindliche unternehmensinterne Datenschutzvorschriften als Garantie in Betracht.
Die USA verfügen über kein einheitliches Datenschutzgesetz. Es gilt ein Flickenteppich branchenspezifischer Regeln wie HIPAA für Gesundheitsdaten, GLBA für Finanzdaten oder COPPA für Kinderdaten, ergänzt durch begrenzte Durchsetzungsbefugnisse der Federal Trade Commission. Für Übermittlungen in die USA verlangt die Schweiz daher eine DPF-Zertifizierung des Dienstleisters, zusätzliche Garantien oder die ausdrückliche Einwilligung der betroffenen Person.
Der U.S. CLOUD Act erlaubt US-Behörden den Zugriff auf Daten amerikanischer Unternehmen unabhängig vom Speicherort. Der Foreign Intelligence Surveillance Act (FISA) erlaubt US-Nachrichtendiensten den Zugriff auf Daten ausländischer Staatsangehöriger zu Zwecken der nationalen Sicherheit – ohne deren Wissen und ohne Möglichkeit zur rechtlichen Anfechtung; besonders kritisiert wird Section 702.
Beispiele aus den USA zeigen, dass Überwachungsgesetze auch politisch genutzt werden können. In der Vergangenheit wurden dort Daten von Journalisten und politischen Gegnern abgefragt. Das verstärkt die Skepsis europäischer Datenschützer gegenüber US-Anbietern.
Der Europäische Gerichtshof erklärte das transatlantische Datenschutzabkommen Privacy Shield für ungültig. 2023 wurde das EU-U.S. Data Privacy Framework (DPF) eingeführt, das seinerseits unter Beobachtung steht.
Der Europäische Gerichtshof hat mit dem Schrems-II-Urteil entschieden: Die USA bieten kein angemessenes Datenschutzniveau. In der Schweiz ist die Rechtslage noch nicht abschliessend geklärt; der EDÖB empfiehlt eine sorgfältige Risikoanalyse.
Die Staatenliste in Anhang 1 der DSV ist die erste Anlaufstelle, bevor überhaupt ein Anbieter geprüft wird. Steht ein Land nicht darauf, kommen nur Garantien oder die ausdrückliche Einwilligung der betroffenen Person in Frage.
Der EDÖB führt die Staatenliste (Anhang 1 DSV) als eigene Rubrik. Welche Staaten als angemessen gelten, ist dieser Liste zu entnehmen; die DSV nennt in Art. 8 die Kriterien des Bundesrats.
Aufsichtspraxis für Behörden: Die Privatim-Resolution und ihre Folgen
Privatim, die Konferenz der schweizerischen Datenschutzbeauftragten, verabschiedete am 18. November 2025 eine Resolution zur Auslagerung von Datenbearbeitungen in die Cloud. Veröffentlicht wurde sie am 24. November 2025. Die Resolution hält fest: Die Nutzung von SaaS-Lösungen internationaler Anbieter ist für öffentliche Organe nur zulässig, wenn die besonders schützenswerten oder einer gesetzlichen Geheimhaltungspflicht unterstehenden Personendaten vom Organ selbst verschlüsselt werden und der Cloud-Anbieter vom Schlüssel ausgeschlossen bleibt.
Das überarbeitete privatim-Merkblatt «Cloud-spezifische Risiken und Massnahmen» datiert von 2022. Es hält die cloud-spezifischen Risiken und die daraus abgeleiteten Massnahmen fest.
Die meisten Daten von Behörden unterliegen dem Amtsgeheimnis und damit einer gesetzlichen Geheimhaltungspflicht. Gleichzeitig ist bei den meisten Cloud-Diensten keine sinnvolle Nutzung mit durchgehender Verschlüsselung möglich; wo sie möglich wäre, lässt sich häufig kein Anbieterzugang zu den Schlüsseln ausschliessen.
Für internationale Dienste wie Amazon Web Services, Google oder Microsoft 365 bleibt Behörden damit im Wesentlichen nur die Nutzung als reiner Online-Speicher. Nimmt man die Resolution beim Wort, verbieten die schweizerischen Aufsichtsbehörden den Behörden faktisch die Nutzung internationaler Cloud-Dienste.
Die Resolution adressiert öffentliche Organe, die gegenüber den Daten ihrer Bürgerinnen und Bürger eine besondere Verantwortung tragen. Private Unternehmen unterstehen den allgemeinen Pflichten des DSG; sie können die Anforderungen der Resolution als Orientierung für eigene Risikoentscheide nutzen.
Der EDÖB kann von Amtes wegen oder auf Anzeige hin ein Verfahren eröffnen. In einem Bericht empfahl er den vorläufigen Shutdown des nationalen Organspenderegisters; die projektleitende Stiftung Swisstransplant stellte den Betrieb ein. Den Kanton Bern wies er an, Daten auf der Plattform meineimpfungen.ch zu löschen, nachdem er schwerwiegende Mängel an der Datenintegrität feststellte.
Anbieterprüfung: Die entscheidenden Prüfpunkte vor der Auswahl
Zu klären ist zunächst, welchem Rechtssystem der Anbieter untersteht und wo der Gerichtsstand liegt. Ein Anbieter unter US-Recht kann dem CLOUD Act unterliegen, auch wenn die Daten in der Schweiz liegen. Sitz, Konzernstruktur und Eigentumsverhältnisse gehören deshalb in die Prüfung.
Die Prüfung lässt sich in fester Reihenfolge abarbeiten: Rechtssitz und Konzernstruktur, Datenkategorie, Speicherung oder Verarbeitung, Schlüsselzugriff, Auftragsbearbeitungsvertrag und Auslandtransfer. Jede Stufe hat eine eigene Rechtsgrundlage.
Art. 9 DSG regelt die Auftragsbearbeitung, Art. 16 Abs. 1 DSG und Art. 8 DSV den Auslandtransfer, Art. 10 Abs. 2 DSV die Standarddatenschutzklauseln. Mit diesem Raster lässt sich jeder Anbieter prüfen, ob er seinen Sitz in der Schweiz oder im Ausland hat.
Beim Datenstandort ist zwischen Speicherung und Verarbeitung zu unterscheiden. Bei reiner Speicherung wirkt eine durchgängige Verschlüsselung; für verarbeitete Daten ist zu klären, wer wann entschlüsseln kann und ob der Anbieter Schlüsselzugriff hat.
Vertraglich abzusichern sind die Anforderungen an eine Auftragsbearbeitung nach Art. 9 DSG. Dazu gehören ein Auftragsbearbeitungsvertrag, Regelungen zu Unterauftragsbearbeitern und zu technischen und organisatorischen Sicherheitsmassnahmen sowie Angaben zur Löschung der Daten und zum Vorgehen beim Anbieterwechsel.
Findet eine Datenbekanntgabe ins Ausland statt, ist vor dem Transfer zu prüfen, ob ein Angemessenheitsbeschluss besteht oder geeignete Garantien greifen. In Frage kommen spezifische Datenschutzklauseln mit Mitteilung an den EDÖB, genehmigte Standarddatenschutzklauseln oder verbindliche unternehmensinterne Datenschutzvorschriften. Bei einem US-Anbieter ist zusätzlich zu klären, ob eine DPF-Zertifizierung vorliegt.
Ein schriftliches Prüfprotokoll hält pro Punkt fest, was erfüllt ist und was nicht. Bleibt der Schlüsselzugriff offen oder fehlt eine Grundlage für den Auslandtransfer, spricht das für eine Schweizer oder eine Private Cloud.
Cloud-Dienste werden laut EDÖB als standardisierte Lösungen bereitgestellt. Die Prüfung betrifft damit ein Standardprodukt und dessen Vertragswerk, nicht eine Einzellösung.
Eine kontrollierte Private Cloud mit dedizierter Infrastruktur und Speicherung in der Schweiz oder der EU reduziert die Zahl der Prüfpunkte: keine extraterritorialen Zugriffsrechte, volle Datenkontrolle und anpassbare Sicherheitsvorgaben.
Schweizer KMU sollten ihre Cloud-Verträge nach Anbieter-Rechtssitz und Datenkategorie prüfen. Die Adresse des Rechenzentrums allein genügt nicht.
Die Prüfung betrifft ein standardisiertes Produkt und dessen Vertragswerk. Individuelle Zusagen des Anbieters ersetzen keine Rechtsgrundlage für den Auslandtransfer.
Wann Schweizer Cloud, wann internationale Cloud mit Auflagen?
Das erste Kriterium ist die Sensitivität der Daten. Für öffentliche Organe gilt: Besonders schützenswerte oder einer gesetzlichen Geheimhaltungspflicht unterstehende Personendaten dürfen nur genutzt werden, wenn das Organ selbst verschlüsselt und der Anbieter die Schlüssel nicht einsehen kann.
Wo das Amtsgeheimnis gilt, ist der Spielraum klein: Die meisten Cloud-Dienste lassen sich nicht mit durchgehender Verschlüsselung sinnvoll nutzen. Bei AWS, Google oder Microsoft 365 bleibt dann im Wesentlichen die Nutzung als reiner Online-Speicher.
Verarbeiten Unternehmen Personendaten von EU-Bürgern, gilt zusätzlich die DSGVO. Nach einer Schätzung aus dem Jahr 2021 stammen rund 20 % der in der Schweiz verarbeiteten Personendaten von EU-Bürgern. Der Europäische Gerichtshof hat entschieden, dass die USA kein angemessenes Datenschutzniveau bieten; EU-Datenschützer haben die Nutzung bestimmter US-Dienste untersagt, etwa von Mailchimp, wenn personenbezogene Daten in den USA verarbeitet werden.
Wer eine internationale Cloud nutzt, muss die verbleibenden Risiken selbst tragen können. Der EDÖB empfiehlt eine sorgfältige Risikoanalyse. Eine Schweizer oder Private Cloud liegt nahe, wenn die Daten besonders schützenswert sind oder keine wirksamen Garantien bestehen; eine internationale Cloud ist mit zusätzlichen Garantien und klarer Risikoanalyse vertretbar, wenn die Daten weniger sensibel sind und die Rechtsgrundlage geklärt ist.
Bei Transfers in die USA braucht es entweder eine DPF-Zertifizierung des Anbieters, zusätzliche Garantien oder die ausdrückliche Einwilligung der betroffenen Person.
Die USA gehören nur dann zu den Ländern mit angemessenem Schutz, wenn der US-Dienstleister DPF-zertifiziert ist. Ohne DPF-Zertifizierung oder zusätzliche Garantien bzw. die ausdrückliche Einwilligung der betroffenen Person ist eine Übermittlung nicht zulässig.
Bei US-Transfers sind drei Wege getrennt zu prüfen: DPF-Zertifizierung, zusätzliche Garantien oder ausdrückliche Einwilligung der betroffenen Person. Fehlt alles, ist eine Übermittlung nicht zulässig.